Dans une PME, déployer une IA orientée Google-First doit répondre à des contraintes concrètes : limiter les coûts tout en assurant sécurité, traçabilité et gouvernance des données. Le risque majeur est de croire qu’une solution prête à l’emploi suffit. En réalité, il faut articuler choix technologiques, organisation et mesures de contrôle pour éviter les gaspillages et les risques juridiques.
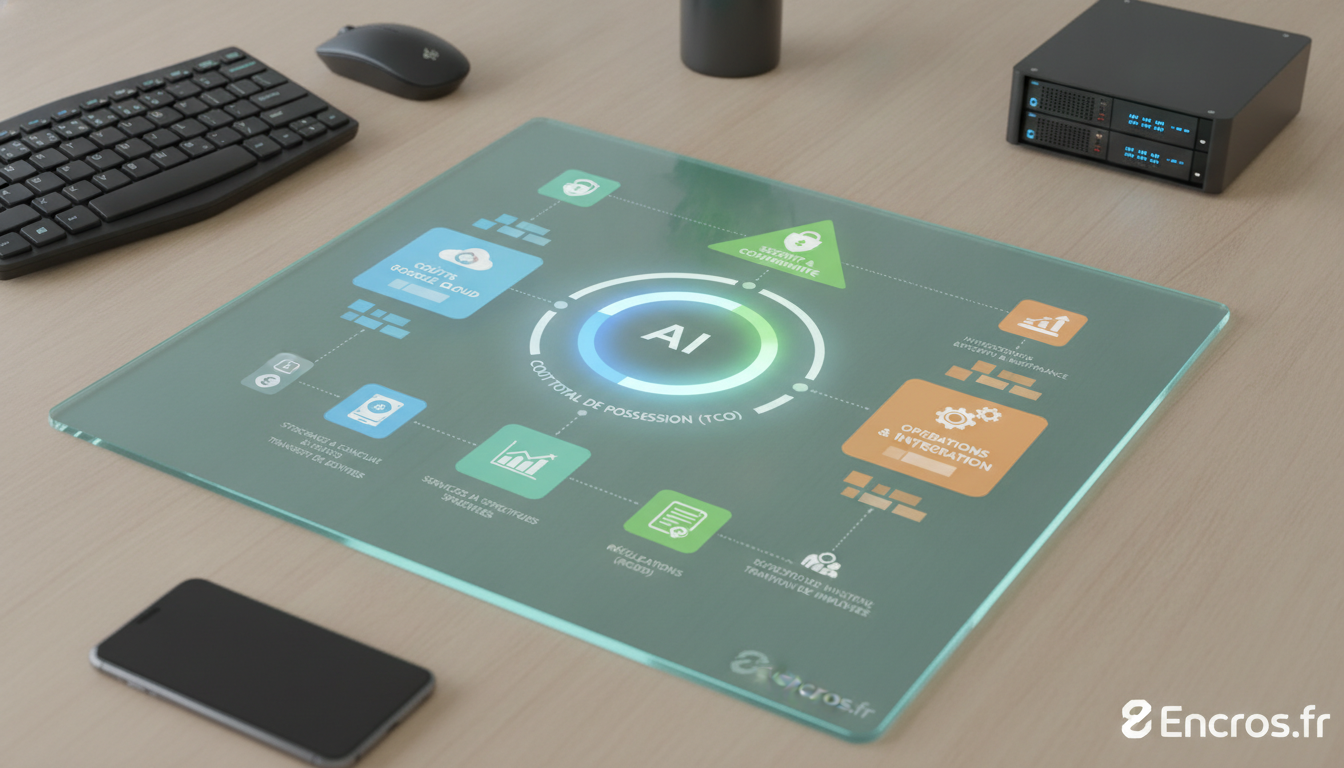
Cadre de coût total de possession (TCO) pour une IA Google-First
- Comprendre les coûts directs et indirects sur douze mois : licences, stockage, accès aux API, coût de la main-d’œuvre pour l’intégration et la maintenance.
- Estimer les coûts de déploiement progressif et les amortir sur des cas d’usage prioritaires.
- Prévoir une réserve pour les incidents et les demandes de conformité qui peuvent surgir avec les données.
Première couche de sécurité et conformité indispensables
- Définir les niveaux d’accès et les droits des utilisateurs dès le démarrage.
- Mettre en place l’authentification forte et le chiffrement des données sensibles au repos et en transit.
- Planifier des contrôles simples mais efficaces : journaux d’audit, alertes sur les accès anormaux, procédures de gestion des incidents.
Gouvernance des données et traçabilité dans un contexte PME
- Fixer des responsabilités claires sur les données : qui collecte, qui transforme, qui peut visualiser.
- Définir des règles de classification et de cycle de vie des données, avec une rotation régulière des accès.
- Documenter les flux de données et générer des traces reproductibles pour les vérifications internes.
Architecture saine : principes Google-First et choix concrets
- Favoriser des composants lisibles et réversibles, avec des interfaces claires entre les services.
- Privilégier des solutions qui permettent d’isoler les flux et de limiter les dépendances non maîtrisées.
- Décrypter les choix d’architecture pour les décisions futures et les audits internes.
Pour illustrer concrètement l’intégration d’une solution CognitiShop dans une PME, voici un exemple issu d’une boutique en production. Encros : exemple d’utilisation de CognitiShop qui démontre une mise en œuvre réelle, avec traçabilité, sécurité et contrôle des coûts.
Suivi des dépenses et des bénéfices sur 12 mois - indicateurs et processus
- Définir des KPI simples et vérifiables : coût moyen par cas d’usage, temps gagné, taux d’erreur, taux d’adoption.
- Mettre en place un tableau de bord trimestriel pour mesurer les économies réalisées et les coûts additionnels.
- Prévoir des revues de fin d’année pour ajuster les priorités et réallouer les ressources.
Feuille de route pragmatique en 6 étapes avec jalons et critères de réussite
- Étape 1 - Audit rapide des besoins et des risques : définir 3 cas d’usage prioritaires et les risques associés.
- Étape 2 - Définition du cadre TCO et des critères de sécurité minimaux : établir les niveaux d’accès et les mécanismes d’audit.
- Étape 3 - Mise en place d’une gouvernance des données : rôles, flux et cycle de vie documentés.
- Étape 4 - Architecture Google-First adaptée à la PME : choix technologiques, modules et interfaces.
- Étape 5 - Mise en production progressive avec indicateurs : déployer sur un périmètre restreint et mesurer les résultats.
- Étape 6 - Revue et ajustement : analyse des écarts, adaptation du budget et des contrôles.
Conclusion : synthèse et prochaines étapes mesurables
Pour passer de la théorie à l’action, démarrez par un audit rapide et un plan de gouvernance. Puis déployez une première solution sur un cas d’usage tangible, avec des indicateurs clairs et un calendrier de revue. Le but est d’obtenir une trajectoire lisible, réversible et ajustable, sans compromis sur la sécurité ni sur la traçabilité.
Sources officielles
- À compléter selon les références officielles pertinentes et les liens fournis dans le brief lorsque disponibles.
À lire aussi
Illustrations pratiques
Ces images complètent les explications et rendent les points importants plus faciles à repérer.
Questions simples
Pour cadrer le coût total de possession, identifiez les coûts directs (licences, stockage, API) et indirects (intégration, maintenance) et regroupez-les sur 12 mois, en prévoyant une marge pour les incidents et les évolutions.
Les mesures initiales de sécurité portent sur l’authentification forte, des droits d’accès minimisés, le chiffrement des données sensibles et des journaux d’audit simples pour suivre les accès et les incidents.
Pour suivre les dépenses et les bénéfices sur 12 mois, définissez des KPI clairs, mettez en place un tableau de bord trimestriel et réalisez une revue des écarts afin d’ajuster le budget et les priorités.